فارسی
نگاه کلی اعتبارسنج
DotOne Smart Chain بر پایهی سیستمی از اعتبارسنجها (Validator) عمل میکند که تحت مکانیزم اجماع اثبات مشارکت مجاز (Proof of Staked Authority - PoSA) کار میکنند و امکان زمان بلاک کوتاه و کارمزد تراکنش پایین را فراهم میسازند. اعتبارسنجها ستون فقرات شبکه هستند — آنها بلاکها را پیشنهاد و اعتبارسنجی میکنند، تراکنشها را تأیید میکنند و از اجرای امن و کارآمد پروتکل اطمینان حاصل میکنند.
اعتبارسنج چیست؟
اعتبارسنجها نودهایی هستند که مسئول تولید بلاک و ایمنسازی شبکهی DotOne هستند. آنها در بستهبندی تراکنشها، ساخت و اعتبارسنجی بلاکها و حفظ یکپارچگی لجر مشارکت میکنند — و در مقابل، توکنهای DOTO را بهعنوان پاداش دریافت میکنند.
نقش اعتبارسنج صرفاً فنی نیست. این نقش یک تعهد بلندمدت به قابلیت اطمینان شبکه، آپتایم و مشارکت صادقانه در اجماع است.
انتخاب اعتبارسنج و اجماع
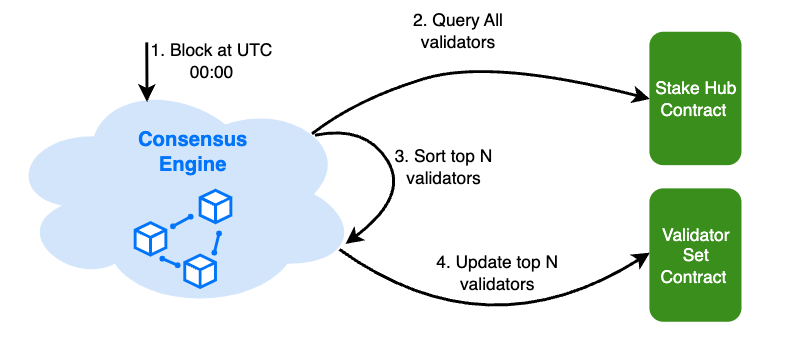
DotOne یک انتخابات روزانه پس از ساعت ۰۰:۰۰ UTC برگزار میکند تا بر اساس رتبهبندی استیک، اعتبارسنجهای فعال برتر را برای تولید بلاک انتخاب کند. در میان مجموعهی انتخابشده:
- کابینت (Cabinet) — اعتبارسنجهایی با بیشترین میزان استیک؛ احتمال بیشتری برای انتخاب بهعنوان اعتبارسنج اجماع در هر epoch دارند.
- کاندیدا (Candidate) — باقیماندهی اعتبارسنجهای فعال با احتمال کمی پایینتر برای انتخاب در هر epoch.
در هر epoch، زیرمجموعهای از کابینتها و کاندیداها برای تشکیل مجموعهی اعتبارسنج اجماع مسئول تولید بلاک در آن دور انتخاب میشوند. اعتبارسنجهایی که در مجموعهی فعال انتخاب نشوند، باید منتظر چرخهی انتخابات بعدی بمانند.
اگر اعتبارسنجی برای تولید بلاک انتخاب شود اما در آن مشارکت نکند، با پیامدهای جریمه (Slashing) روبهرو خواهد شد.
توپولوژی شبکه
اعتبارسنجهای DotOne از طریق شبکهی همتا-به-همتا (P2P) به هم متصل هستند و از اتصالات مستقیم و غیرمستقیم پشتیبانی میکنند. بهعنوان یک اپراتور اعتبارسنج، میتوانید بین دو حالت استقرار انتخاب کنید:
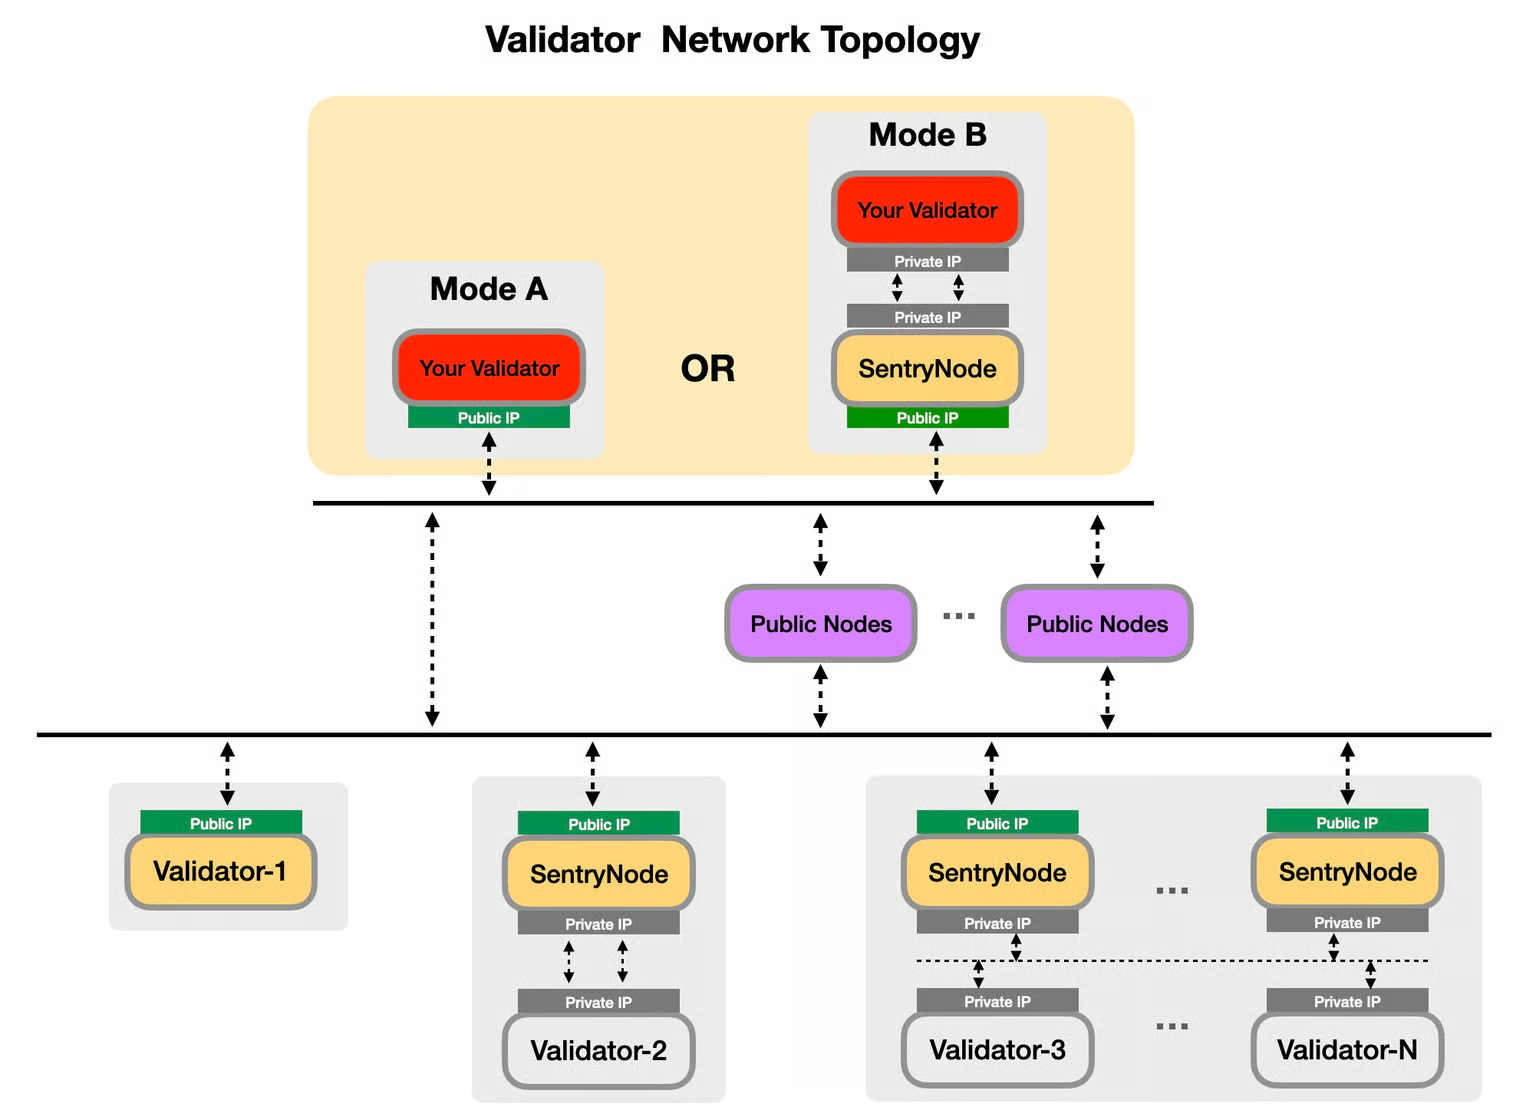
حالت A — استاندارد (سهولت استفاده) آیپی عمومی اعتبارسنج خود را مستقیماً در معرض شبکهی P2P قرار دهید. این حالت کارایی بالایی با پرش شبکهی کمتر ارائه میدهد. برای کاهش ریسک DDoS، شدیداً توصیه میشود دسترسی HTTP را غیرفعال کرده و اطلاعات نود خود را محافظت کنید.
حالت B — نود سنتری (امنیت پیشرفته) اعتبارسنج خود را پشت یک یا چند نود سنتری (Sentry Node) — نودهای کامل استاندارد DotOne که بهعنوان لایهی محافظتی میان اعتبارسنج شما و شبکهی عمومی عمل میکنند — پنهان کنید. این حالت اعتبارسنج شما را در برابر حملات DDoS و سایر تهدیدهای خارجی محافظت میکند و پیکربندی توصیهشده برای اعتبارسنجهای تولیدی است.
اقتصاد
پاداشهای اعتبارسنج از دو منبع تأمین میشوند:
- کارمزد تراکنش جمعآوریشده از بلاکهای تولیدشده
- کارمزد کمیسیون از تفویضکنندگانی (delegators) که DOTO خود را به اعتبارسنج شما استیک میکنند
بهعنوان مثال، با فرض پاداش بلاک ۱۰۰ DOTO و اعتبارسنجی با ۲۰٪ DOTO خوداستیکشده و نرخ کمیسیون ۲۰٪:
| توزیع | محاسبه | مقدار |
|---|---|---|
| کمیسیون (به اعتبارسنج) | 100 × 20% | 20 DOTO |
| باقیمانده برای تفویضکنندگان | 100 − 20 | 80 DOTO |
| سهم استیک خود اعتبارسنج | 80 × 20% | 16 DOTO |
| سهم سایر تفویضکنندگان | 80 × 80% | 64 DOTO |
| مجموع پاداش اعتبارسنج | 20 + 16 | 36 DOTO |
توزیع پاداش بهگونهای طراحی شده که عملکرد ثابت را تشویق کند، اعتبارسنجها را با رشد بلندمدت شبکه همراستا سازد و از تمرکز، به نفع غیرمتمرکزسازی، حمایت کند.
میتوانید فعالیت اعتبارسنج و تاریخچهی پاداش را در اکسپلورر DotOne پیگیری کنید.
ریسکها و جریمه (Slashing)
اعتبارسنجهایی که رفتار نادرست، مخرب داشته باشند یا آپتایم را حفظ نکنند، ممکن است با جریمه (Slashing) کاهش DOTO استیکشدهی خود مواجه شوند. شدت جریمه به ماهیت تخلف بستگی دارد:
امضای دوگانه (Double Sign) اجرای همزمان کلیدهای اعتبارسنج روی دو یا چند دستگاه، تخلف امضای دوگانه محسوب میشود. جریمه: کاهش قابلتوجه استیک و یک دورهی زندان طولانی که مشارکت در اجماع را تا زمان آزادسازی دستی مسدود میکند.
رأی مخرب (Malicious Vote) اجرای همزمان کلیدهای اجماع و رأیدهی یکسان روی چند دستگاه، بهعنوان تخلف رأی مخرب در نظر گرفته میشود. جریمه: کاهش استیک و زمان زندان؛ پس از پایان دورهی زندان میتوان تراکنش آزادسازی ارسال کرد.
عدم دسترسپذیری (Downtime) از دستدادن تعداد آستانهای از بلاکها در بازهی ۲۴ ساعته، جریمهی آفلاین بودن را فعال میکند. ادامهی عدم دسترسی، جریمه را تشدید کرده و به زمان زندان منجر میشود که پس از آن اعتبارسنج باید تراکنش آزادسازی را برای ازسرگیری مشارکت ارسال کند.
خوداستیک ناکافی (Low Self-Delegation) اعتبارسنجها باید حداقل استیک خودی از DOTO را حفظ کنند. افت زیر این آستانه منجر به دورهی زندان تا بازگشت به حداقل میشود.
هر کسی میتواند شواهد امضای دوگانه یا رأی مخرب را ارسال کند و در ازای آن پاداش دریافت کند، که به پاسخگویی سراسری شبکه کمک میکند.
مسئولیتهای اعتبارسنج
اجرای یک اعتبارسنج بهمعنای پذیرش مسئولیت یکپارچگی شبکه است. از اعتبارسنجها انتظار میرود:
- زیرساخت امن و پایدار را حفظ کنند
- رویههای ارتقای پروتکل را بهسرعت دنبال کنند
- از هرگونه رفتار مخرب یا فریبکارانه اجتناب کنند
- بهطور شفاف و همیشه در اجماع مشارکت کنند
پایداری شبکه همیشه در اولویت است.